 By
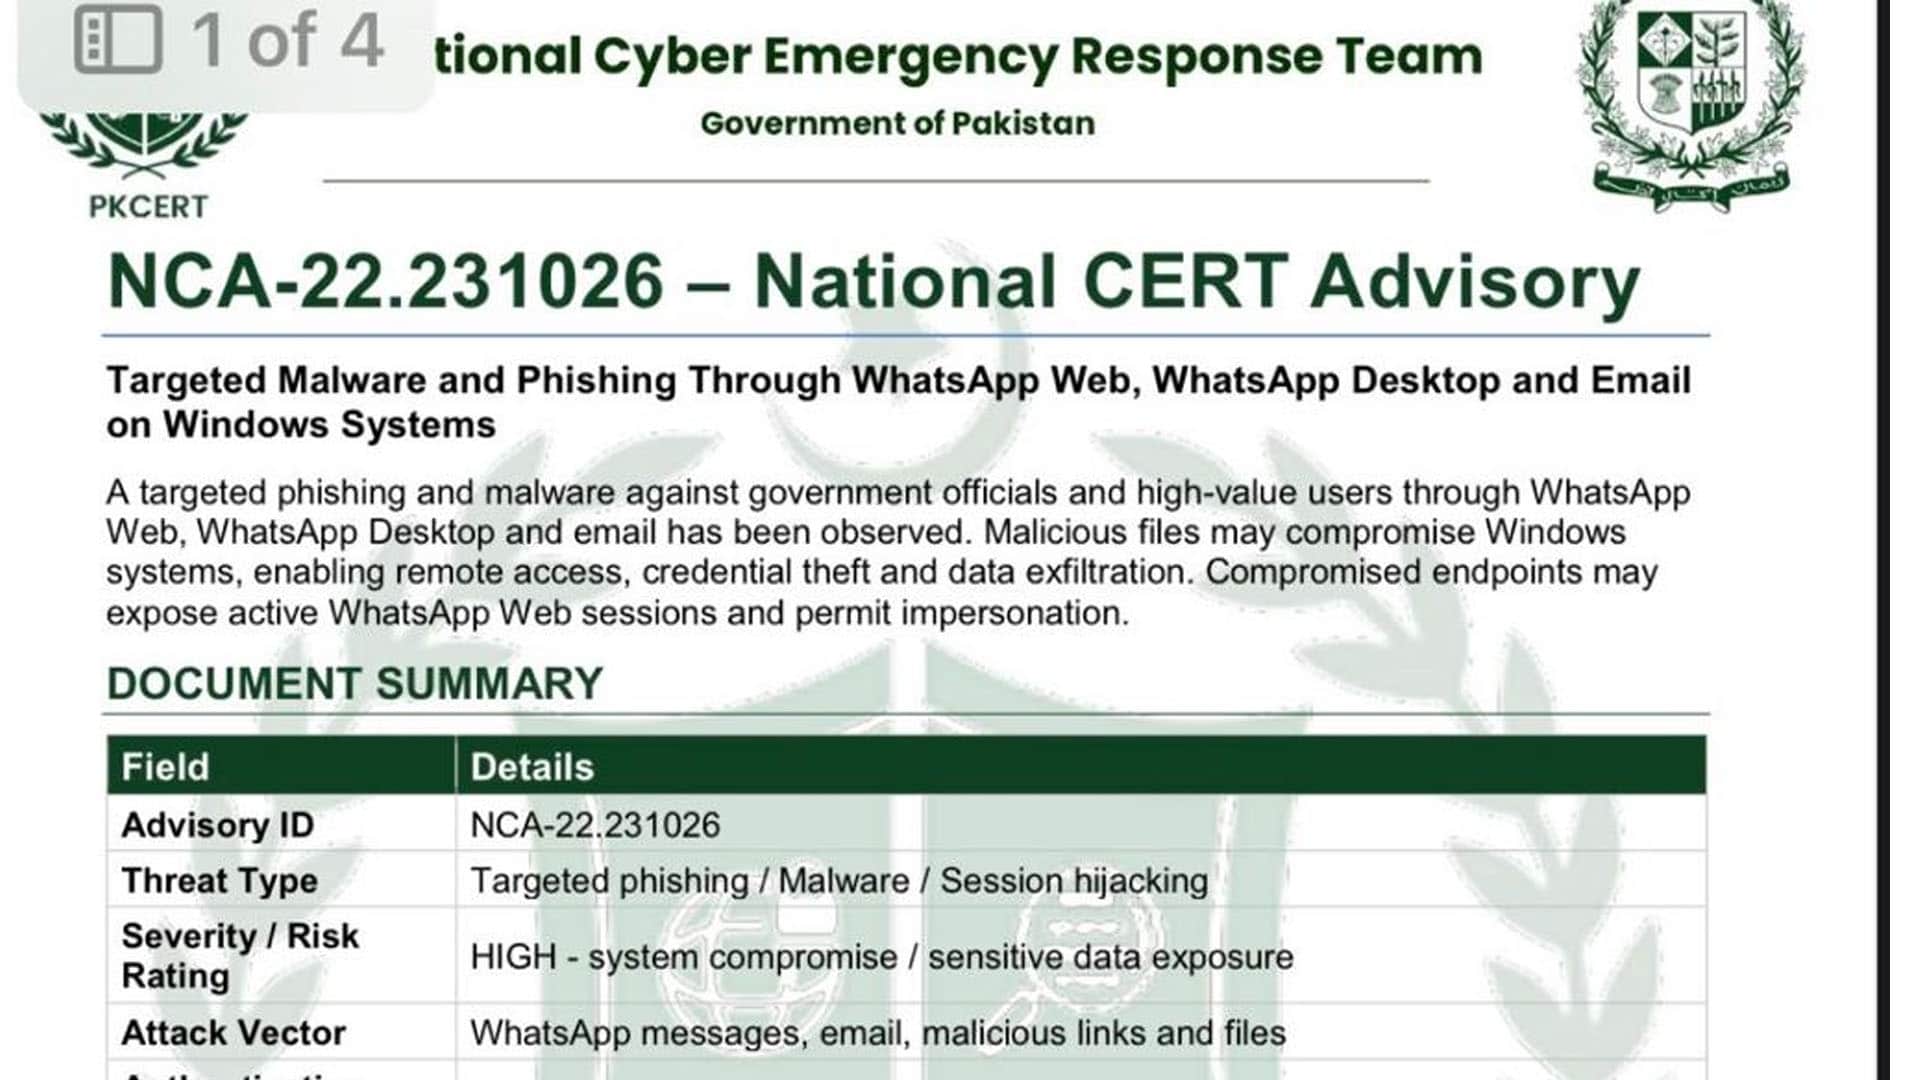
نیشنل سائبر ایمرجنسی رسپانس ٹیم نے واٹس ایپ ویب، ڈیسک ٹاپ اور ای میل کے ذریعے ممکنہ سائبر حملوں کے حوالے سے ہائی الرٹ جاری کر دیا ہے۔ ایڈوائزری میں سرکاری حکام اور حساس معلومات تک رسائی رکھنے والے افراد کو خصوصی احتیاط برتنے کی ہدایت کی گئی ہے۔
ایڈوائزری کے مطابق حملہ آور سرکاری حکام اور مختلف محکموں کی نقالی کرکے نقصان دہ فائلیں بھیج سکتے ہیں۔ ان حملوں کا مقصد کمپیوٹر سسٹمز تک غیر مجاز رسائی حاصل کرنا اور اہم معلومات چرانا ہو سکتا ہے۔ صارفین کو غیر متوقع پیغامات، مشکوک لنکس اور نامعلوم فائلوں سے محتاط رہنے کا مشورہ دیا گیا ہے۔
جعلی سرکاری فائلوں سے خطرہ
ایڈوائزری میں خبردار کیا گیا ہے کہ سرکاری دستاویزات کے نام سے بھیجی جانے والی بعض فائلیں ونڈوز سسٹمز کو متاثر کر سکتی ہیں۔ ایسے میلویئر کی موجودگی میں حملہ آور متاثرہ کمپیوٹر کو دور سے کنٹرول کرنے کی کوشش کر سکتے ہیں۔
اس کے علاوہ پاس ورڈز، حساس دستاویزات اور دیگر اہم ڈیٹا چوری ہونے کا خدشہ بھی ظاہر کیا گیا ہے۔ صارفین کو ہدایت کی گئی ہے کہ کسی بھی فائل کو کھولنے سے پہلے اس کے بھیجنے والے کی شناخت کی تصدیق کریں۔
واٹس ایپ اکاؤنٹس بھی نشانے پر
ایڈوائزری کے مطابق واٹس ایپ ویب کے سیشن کو ہائی جیک کرکے اسی نمبر سے جعلی پیغامات بھیجنے کا خطرہ موجود ہو سکتا ہے۔ اس طریقے سے حملہ آور متاثرہ صارف کے رابطوں کو دھوکا دینے کی کوشش کر سکتے ہیں۔
کسی معروف نمبر سے اچانک غیر متوقع پیغام یا فائل موصول ہونا ممکنہ خطرے کی علامت ہو سکتا ہے۔ اسی طرح واٹس ایپ کے لنکڈ ڈیوائسز سیکشن میں کسی نامعلوم ڈیوائس کا ظاہر ہونا بھی فوری توجہ کا تقاضا کرتا ہے۔
صارفین کو مشورہ دیا گیا ہے کہ وہ اپنے واٹس ایپ اکاؤنٹس سے منسلک ڈیوائسز کا باقاعدگی سے جائزہ لیں۔ کسی نامعلوم سیشن کی موجودگی پر اسے فوری طور پر ختم کرنا چاہیے۔
حساس معلومات رکھنے والوں کے لیے ہدایات
ایڈوائزری میں حساس معلومات تک رسائی رکھنے والے سرکاری افسران کو ونڈوز کمپیوٹرز پر واٹس ایپ ویب اور ڈیسک ٹاپ کے استعمال سے گریز کرنے کی سفارش کی گئی ہے۔ مشکوک واٹس ایپ ویب سیشنز کو فوری ختم کرنے کی بھی ہدایت دی گئی ہے۔
صارفین کو غیر مصدقہ لنکس، فائلوں اور پیغامات سے دور رہنے کا مشورہ دیا گیا ہے۔ کسی مشکوک پیغام کی تصدیق کے لیے بھیجنے والے سے علیحدہ اور قابلِ اعتماد ذریعے سے رابطہ کرنا چاہیے۔
پاس ورڈ، ون ٹائم پاس ورڈ (او ٹی پی) اور دیگر تصدیقی کوڈ کسی دوسرے شخص کے ساتھ شیئر نہیں کرنے چاہییں۔ سرکاری کمپیوٹرز پر واٹس ایپ سے موصول ہونے والی فائلیں منتقل کرنے سے بھی گریز کرنے کی ہدایت دی گئی ہے۔
سکیورٹی مضبوط بنانے کی سفارش
ایڈوائزری میں ونڈوز، انٹرنیٹ براؤزر اور دیگر سافٹ ویئر کو تازہ ترین ورژن پر اپ ڈیٹ رکھنے پر زور دیا گیا ہے۔ واٹس ایپ کی ٹو اسٹیپ ویریفکیشن اور دیگر دستیاب حفاظتی اقدامات فعال رکھنے کی بھی سفارش کی گئی ہے۔
اگر کسی ڈیوائس کے متاثر ہونے کا شبہ ہو تو اسے فوری طور پر انٹرنیٹ اور دیگر نیٹ ورکس سے الگ کر دینا چاہیے۔ متعلقہ پیغامات اور سسٹم لاگز کو ممکنہ تحقیقات کے لیے محفوظ رکھنے کی ہدایت بھی شامل ہے۔ مشکوک فائلوں کو دوبارہ کھولنے یا ان کے ساتھ مزید تعامل کرنے سے گریز کرنا چاہیے۔
سائبر سکیورٹی میں احتیاط ضروری
سائبر حملوں میں جعل سازی اور نقصان دہ فائلوں کے ذریعے صارفین کو نشانہ بنایا جا سکتا ہے۔ سرکاری اداروں اور حساس معلومات رکھنے والے افراد کے لیے احتیاطی تدابیر اختیار کرنا خاص اہمیت رکھتا ہے۔
صارفین کو چاہیے کہ وہ ہر غیر متوقع پیغام کی تصدیق کریں اور اپنے اکاؤنٹس کی حفاظتی ترتیبات کا جائزہ لیتے رہیں۔